

Una evaluación del riesgo de proveedores es el proceso estructurado para evaluar los riesgos financieros, operativos, de cumplimiento, geopolíticos y ESG que los proveedores externos pueden introducir en el ciclo de compras. Su objetivo es identificar y mitigar esos riesgos antes de que interrumpan las operaciones o expongan a su organización a daños financieros y reputacionales.
Esta guía explica qué debe incluir su evaluación de riesgos de proveedores y cómo crear y puntuar las evaluaciones dentro de un modelo operativo de compras. También descubrirá cómo la IA agéntica acelera el proceso y qué implican para la metodología de evaluación marcos normativos como el Reglamento de Resiliencia Operativa Digital (DORA).
Puntos clave
- La evaluación del riesgo de proveedores debe ser una capacidad permanente del área de compras, y no un ejercicio de cumplimiento puntual.
- Las organizaciones más resilientes evalúan conjuntamente el riesgo financiero, operativo, normativo, de ciberseguridad, ESG y geopolítico, en lugar de hacerlo por separado.
- Una plataforma Source-to-Pay conectada y dotada de IA agéntica permite a los equipos de compras identificar el riesgo de los proveedores y actuar antes de que se produzcan interrupciones.
¿Qué es una evaluación del riesgo de proveedores?
Una evaluación eficaz del riesgo de los proveedores requiere un proceso estructurado de identificación, evaluación, puntuación y monitorización de los posibles riesgos que los proveedores externos pueden introducir en el ciclo de vida S2P. Es uno de los componentes de la gestión de riesgos.
La evaluación de riesgos es una metodología, mientras que la gestión del riesgo de proveedores abarca un ciclo de vida más amplio: incorporación, contratación, monitorización continua, remediación y baja. Las organizaciones con prácticas maduras de gestión de proveedores integran las evaluaciones de riesgo en todo el ciclo de vida del proveedor.
Evaluar el riesgo es fundamental: la encuesta global de KPMG sobre gestión del riesgo de terceros de 2026 reveló que una tercera parte de las organizaciones ha sufrido pérdidas económicas o daños reputacionales por problemas con terceros en los últimos tres años, y que casi el mismo número ha experimentado interrupciones en la cadena de suministro.
Aunque los controles de ciberseguridad y de privacidad de datos son componentes esenciales de la mitigación del riesgo, también es fundamental evaluar la estabilidad financiera, la continuidad del suministro, la exposición geopolítica, el rendimiento en ESG y el cumplimiento normativo.
A continuación, repasaremos los seis factores de riesgo que debe vigilar.
Seis dimensiones de riesgo que toda evaluación de proveedores debe abarcar
Estas son las seis dimensiones de riesgo que debe evaluar y los motivos por los que son importantes.
1) Estabilidad financiera y solvencia crediticia
Esta dimensión incluye las calificaciones crediticias, las tendencias de ingresos, la rentabilidad, los niveles de deuda y el historial de pagos. Si un proveedor no es financieramente estable, la continuidad del suministro y el cumplimiento del contrato corren peligro.
2) Riesgo operativo y de continuidad del suministro
La gestión del riesgo de la cadena de suministro exige saber cómo pueden sus proveedores continuar con el suministro durante las interrupciones. Evalúe la capacidad de producción, la concentración geográfica, las dependencias logísticas y los planes de continuidad de negocio.
3) Riesgo normativo y de cumplimiento
Los proveedores que incumplen la normativa pueden exponer a las organizaciones a interrupciones del suministro, responsabilidad legal, sanciones y daños reputacionales. Evalúe el cumplimiento de los proveedores con las normativas y los requisitos del sector, como DORA, el RGPD, la CSRD, la verificación de sanciones, las normas antisoborno y los requisitos específicos de cada sector.
4) Riesgo de ciberseguridad y de privacidad de datos
Unos controles de seguridad débiles en un proveedor pueden exponer a su organización a brechas de datos e interrupciones del servicio. Asegúrese de evaluar controles de seguridad como la gestión de accesos, el cifrado y la capacidad de respuesta ante incidentes, así como certificaciones como SOC 2 e ISO 27001, para reducir el riesgo operativo y el riesgo relacionado con los datos.
5) Riesgo ESG y de sostenibilidad
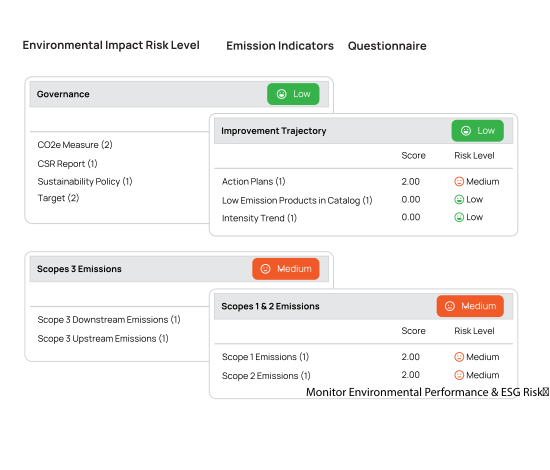
Normativas como la CSRD y la CSDDD están convirtiendo los criterios ESG en un requisito contractual y de cumplimiento. Por ello, evalúe el rendimiento medioambiental, las prácticas laborales, los derechos humanos, la gobernanza y la transparencia de los proveedores. Tenga en cuenta que una buena colaboración en la cadena de suministro puede mejorar su visibilidad más allá de los proveedores de primer nivel.
6) Riesgo geopolítico y de concentración
Asegúrese de evaluar la exposición a aranceles, sanciones e inestabilidad regional, así como la excesiva dependencia de proveedores ubicados en una sola zona geográfica. Comprender la concentración geográfica le ayudará a crear cadenas de suministro más resilientes y a reducir el impacto de las interrupciones globales.
Dentro de sus funcionalidades de gestión de proveedores, Ivalua monitoriza de forma continua el riesgo en proveedores, redes de subproveedores y contratos individuales a través de su Risk Center, mediante evaluaciones internas y fuentes de datos de terceros como D&B, EcoVadis y Prewave. Actualiza automáticamente las puntuaciones de riesgo de todas las fuentes y le avisa de cualquier cambio significativo que requiera una respuesta inmediata. Además de señalar riesgos, el Agente Virtual Inteligente (IVA) de Ivalua puede ayudarle a crear planes de mitigación y programas de gestión de riesgos.
Una vez definidos los aspectos que se van a evaluar, el siguiente paso es establecer un proceso repetible que aplique esos criterios de forma coherente a toda su base de proveedores. Pero antes, repasemos cómo puede influir DORA en ese proceso.
Qué implica el reglamento DORA para la evaluación del riesgo de proveedores en los servicios financieros
Para las entidades financieras que operan en la Unión Europea, DORA eleva el listón de la gestión del riesgo de proveedores al convertir la supervisión de terceros en un requisito normativo. La guía de Ivalua sobre DORA destaca seis implicaciones para los responsables de compras y finanzas:
- Compras y finanzas son responsables del cumplimiento. DORA sitúa la evaluación del riesgo de proveedores como una disciplina fundamental en materia de compras, y no como una responsabilidad exclusiva de TI.
- La gestión del riesgo de terceros es un requisito esencial de DORA. Las organizaciones deben aplicar la diligencia debida a los proveedores externos, establecer los controles contractuales adecuados y monitorizar de forma continua el rendimiento de los proveedores y el riesgo TIC durante toda la colaboración.
- Los repositorios digitales son imprescindibles. DORA exige un repositorio digital basado en 15 plantillas relacionales vinculadas mediante identificadores estandarizados, como los de contrato, proveedor, entidad jurídica, función empresarial y servicio TIC.
- Es imprescindible tener visibilidad más allá de los proveedores de nivel 1. Las entidades financieras deben conocer a fondo su cadena de suministro TIC, hasta los subcontratistas de nivel N, incluidos el papel y la posición de cada subcontratista dentro de la cadena de servicio.
- El cumplimiento requiere procesos de compras conectados. Como mínimo, las organizaciones necesitan funciones integradas de gestión del riesgo y del rendimiento de proveedores, abastecimiento y gestión del ciclo de vida de los contratos para cumplir las obligaciones de DORA a lo largo del ciclo de vida del proveedor.
- Un modelo de datos unificado es una ventaja competitiva. El modelo de datos único de Ivalua es compatible con las estructuras de datos, los identificadores y los informes multinivel exigidos por DORA sin depender de sistemas desconectados. Esto permite cumplir con requisitos de informes complejos y, al mismo tiempo, le ayuda a gestionar a los proveedores desde una única plataforma Source-to-Pay.
Teniendo en cuenta esta información, le presentamos cinco pasos para elaborar una evaluación de riesgos de proveedores. En la siguiente sección se explica cómo hacerlo.

Cómo crear un proceso de evaluación del riesgo de proveedores en cinco pasos
Crear una evaluación del riesgo de proveedores es un proceso sencillo que consta de los 5 pasos siguientes.
Paso 1 — Realice un inventario de su base de proveedores y clasifíquela según su nivel de criticidad
Una buena gestión de proveedores empieza por saber qué proveedores son los más importantes. Por eso, el primer paso para crear su evaluación del riesgo de proveedores debe ser elaborar un inventario completo de proveedores externos y clasificarlos según el grado de criticidad que tienen para su negocio:
- Los proveedores críticos son imprescindibles para operaciones esenciales, manejan datos sensibles o presentan un riesgo operativo o normativo significativo.
- Los proveedores importantes tienen un gasto o un impacto en el negocio considerables, pero una exposición global menor.
- Los proveedores estándar presentan un riesgo menor y son más fáciles de reemplazar.
Crear estos niveles le ayuda a destinar los recursos allí donde aporten mayor valor.
Paso 2 — Defina los criterios de riesgo y la metodología de puntuación
A continuación, establezca un modelo de puntuación coherente para los distintos tipos de riesgo y asigne a cada categoría un peso acorde con las prioridades del negocio. Después, defina los umbrales que determinan si un proveedor se aprueba, se aprueba con condiciones, se monitoriza, se escala o se rechaza.
El Risk Center de Ivalua permite configurar modelos de puntuación multidimensionales que combinan evaluaciones cualitativas con datos cuantitativos. Puede crear plantillas de puntuación reutilizables y actualizar las puntuaciones automáticamente a medida que haya nueva información disponible.
Paso 3 — Aplique la diligencia debida y recopile evidencias
El siguiente paso es recopilar las evidencias necesarias para validar el perfil de riesgo de cada proveedor. Entre otros documentos, pueden incluirse cuestionarios, certificaciones, estados financieros y documentación normativa. El alcance de la evaluación debe corresponderse con el nivel de riesgo del proveedor. Obtenga más información sobre cómo integrar el riesgo en la gestión del riesgo en las compras.
Paso 4 — Integre los controles de riesgo en los contratos y en la incorporación
Los resultados de la evaluación de riesgos deben influir directamente en la incorporación y la contratación, de modo que los hallazgos de alto riesgo requieran aprobaciones adicionales y salvaguardas contractuales. Conectar las evaluaciones con la gestión de contratos le ayuda a identificar riesgos y a aplicar los controles adecuados.
Paso 5 — Monitorice de forma continua y reevalúe
El riesgo de los proveedores cambia con el tiempo, por lo que la monitorización continua es esencial. Considere combinar métricas internas de rendimiento con señales externas, como cambios financieros y normativos, acontecimientos geopolíticos y actualizaciones sobre criterios ESG, y reevalúe a los proveedores en consecuencia.
La encuesta global de KPMG sobre gestión del riesgo de terceros de 2026 reveló que solo el 15 % de las organizaciones tiene una gran confianza en los datos que respaldan sus programas de riesgo de terceros. Asegúrese de que los datos que utiliza para evaluar el riesgo sean precisos y estén actualizados.
Para reforzar la gestión del rendimiento de proveedores en curso, Ivalua conecta las puntuaciones de riesgo directamente con el rendimiento de los proveedores, los contratos, las transacciones y las fuentes de datos de terceros en una única plataforma. De este modo, siempre dispone de una visión actualizada del riesgo durante todo el ciclo de vida del proveedor.
Una vez creado un proceso estructurado de evaluación del riesgo de proveedores, la siguiente oportunidad es automatizar el trabajo repetitivo mediante IA agéntica y monitorizar de forma continua el riesgo de los proveedores a medida que cambian las condiciones.
Cómo la IA agéntica acelera la evaluación del riesgo de proveedores
Según la encuesta flash de Deloitte de 2025 sobre gestión del riesgo de terceros, el 93 % de las organizaciones se encuentra todavía en las primeras fases de madurez en IA para la gestión del riesgo de terceros y emplea sobre todo métodos manuales, como cuestionarios, hojas de cálculo y revisiones puntuales. Solo una de cada cinco, aproximadamente, ha recurrido a la IA para determinar el riesgo inherente y aplicar la diligencia debida.
Sin embargo, según Gartner, se espera que los cambios en los modelos operativos impulsados por la IA y la IA agéntica sean los que más influyan en el rendimiento de la cadena de suministro durante los próximos dos años.
Ivalua ofrece una gestión de riesgos asistida por IA con su Agente Virtual Inteligente (IVA), que le permite agilizar, automatizar y gestionar su programa de riesgo de terceros (TRPM) desde un único lugar: . Con Ivalua, puede:
- Automatizar la validación de documentos y la recopilación de evidencias: IVA agiliza la diligencia debida mediante la validación de los documentos de los proveedores, como certificaciones, políticas, estados financieros y respuestas a cuestionarios. Extrae la información relevante, señala los datos que faltan o son incoherentes y rellena previamente los campos de la evaluación, lo que reduce el esfuerzo manual y mejora la coherencia entre revisiones.
- Enriquecer los perfiles de proveedores con datos externos: IVA enriquece de forma continua los perfiles de proveedores con información de terceros como D&B, EcoVadis y Prewave, además de noticias y fuentes normativas relevantes. A medida que hay nueva información disponible, las puntuaciones de riesgo se actualizan automáticamente.
- Ejecutar campañas de puntuación de riesgos a gran escala: IVA puede orquestar campañas de evaluación en toda la base de proveedores: distribuye cuestionarios, recopila respuestas, puntúa los resultados y deriva las excepciones a los revisores adecuados. Puede ejecutar las campañas con una periodicidad programada o cuando las active eventos como renovaciones de contratos o umbrales de gasto.
- Mantener a las personas al mando mediante la Autonomía Gobernada: IVA opera dentro de los límites definidos por las compras, lo que permite una Autonomía Gobernada en lugar de una automatización sin restricciones. De esta forma, IVA aplica automáticamente las reglas y políticas de su empresa y nunca actúa fuera de su alcance, ya que hereda los permisos del usuario.
Por ejemplo, puede hacer que las actividades de bajo riesgo, como la extracción de documentos o la actualización de las puntuaciones de riesgo, se ejecuten automáticamente, mientras que las decisiones de alto impacto, como las aprobaciones de remediación o la escalada contractual, requerirán revisión humana. IVA registra cada acción con sus datos de entrada, fuentes y razonamiento para ofrecer una transparencia total (clear box). - Utilizar los mejores LLM: como IVA es independiente del LLM y se configura mediante IVA Studio, las organizaciones pueden utilizar el mejor modelo para cada tarea y, al mismo tiempo, conectar IVA con agentes y herramientas externos mediante una arquitectura compatible con MCP.
Las organizaciones ya están aprovechando todo el potencial de estas funciones. Veamos cómo uno de los clientes de Ivalua consigue controlar el riesgo de proveedores.
Cómo modernizó Konica Minolta sus compras y el riesgo de proveedores con Ivalua
El fabricante global Konica Minolta se propuso modernizar sus compras sustituyendo los procesos manuales y en papel por una plataforma digital conectada. Quería acelerar la incorporación de proveedores y unificar los datos de compras, que estaban repartidos en varios sistemas ERP. Además, la limitación de los informes dificultaba monitorizar el cumplimiento de los contratos o medir el rendimiento de los proveedores, y la empresa carecía de una visión global del gasto y del riesgo de proveedores.
La plataforma Source-to-Pay unificada de Ivalua ayudó a Konica Minolta a mejorar la visibilidad del gasto, consolidar los informes de cumplimiento de contratos y crear un único punto de entrada para las solicitudes de compra. La empresa pudo digitalizar el proceso de facturación con el objetivo de recibir el 85 % de las facturas por vía electrónica y trabajó estrechamente con Ivalua para perfeccionar de forma continua la gestión de solicitudes a partir de los comentarios de los usuarios. Como resultado, evolucionó hacia una organización de compras más basada en datos.
«Ha sido estupendo trabajar con Ivalua en lo que respecta a la incorporación de nuestros comentarios. Al fin y al cabo, es una alianza. Diría que ha sido sobresaliente. Tenemos por delante un gran camino y apenas estamos empezando».
— Luca Sopranzetti, director de Procesos de Compras, Konica Minolta
Integre la evaluación del riesgo de proveedores en su modelo operativo de compras
Las organizaciones obtienen el máximo valor cuando las evaluaciones del riesgo de proveedores se integran en todas las etapas del ciclo de vida Source-to-Pay. Conectar los datos de riesgo con el rendimiento de los proveedores, los contratos y el gasto ofrece una visibilidad continua de las amenazas emergentes y ayuda a los equipos de compras a responder antes de que las interrupciones afecten al negocio.
Construya relaciones más resilientes con sus proveedores gracias a Ivalua
Preguntas frecuentes sobre la evaluación del riesgo de proveedores
Es el proceso estructurado de identificar, evaluar y monitorizar el riesgo de los proveedores, teniendo en cuenta la estabilidad financiera, la resiliencia operativa, la ciberseguridad, el cumplimiento normativo, el rendimiento en ESG y la exposición geopolítica. Ayuda a determinar si un proveedor cumple los requisitos de riesgo de su organización antes y durante toda la colaboración.
Debe incluir información sobre varias dimensiones de riesgo, como la salud financiera, las capacidades operativas, los controles de ciberseguridad, el cumplimiento normativo, las prácticas ESG, la planificación de la continuidad de negocio y las dependencias de la cadena de suministro. Cuanto más crítico sea el proveedor, más datos deberá recopilar.
Una evaluación debe asignar puntuaciones ponderadas a las principales categorías de riesgo en función de las prioridades de su negocio. Conviene combinar las puntuaciones individuales en una calificación de riesgo global para establecer prioridades en la remediación y determinar el estado de aprobación. Los proveedores críticos suelen revisarse con más frecuencia y someterse a una supervisión más estricta que los de menor riesgo.
Muchas organizaciones reevalúan a los proveedores críticos cada trimestre, a los importantes cada semestre y a los de menor riesgo cada año. También pueden monitorizar el riesgo de terceros de forma continua mediante datos internos de rendimiento y señales de riesgo externas. Si un proveedor sufre un deterioro financiero o se producen cambios normativos, realice una reevaluación de inmediato.
La IA agéntica puede automatizar tareas repetitivas como validar documentos, recopilar evidencias, enriquecer perfiles y enviar cuestionarios. Le ayuda a evaluar a los proveedores de forma coherente y mantiene a las personas al mando de las decisiones de alto impacto mediante la gobernanza y los registros de auditoría.
El Reglamento de Resiliencia Operativa Digital (DORA) es un reglamento de la UE que refuerza los requisitos de gestión del riesgo TIC y del riesgo de terceros para las entidades financieras. Exige a las organizaciones aplicar una diligencia debida continua, monitorizar a los proveedores de forma permanente, mantener registros detallados de las relaciones con terceros y ampliar la visibilidad a los subcontratistas.